

On-premise nasazení
Referenční architektura CODEXIS AI Agent v infrastruktuře zákazníka, uložení dat a propojení s externími službami.
Tato stránka je určena IT týmům, které připravují nasazení CODEXIS AI Agent ve vlastním datovém centru nebo cloudu. Ukazuje rozdělení komponent a datové toky, podle kterých můžete naplánovat infrastrukturu a síťová pravidla.
Referenční architektura
CODEXIS AI Agent, uživatelské virtuální počítače a trvalá úložiště běží v prostředí zákazníka. Každý uživatel má oddělené pracovní prostředí propojené s vlastními daty. Externí služby jsou přístupné přes řízená síťová spojení.
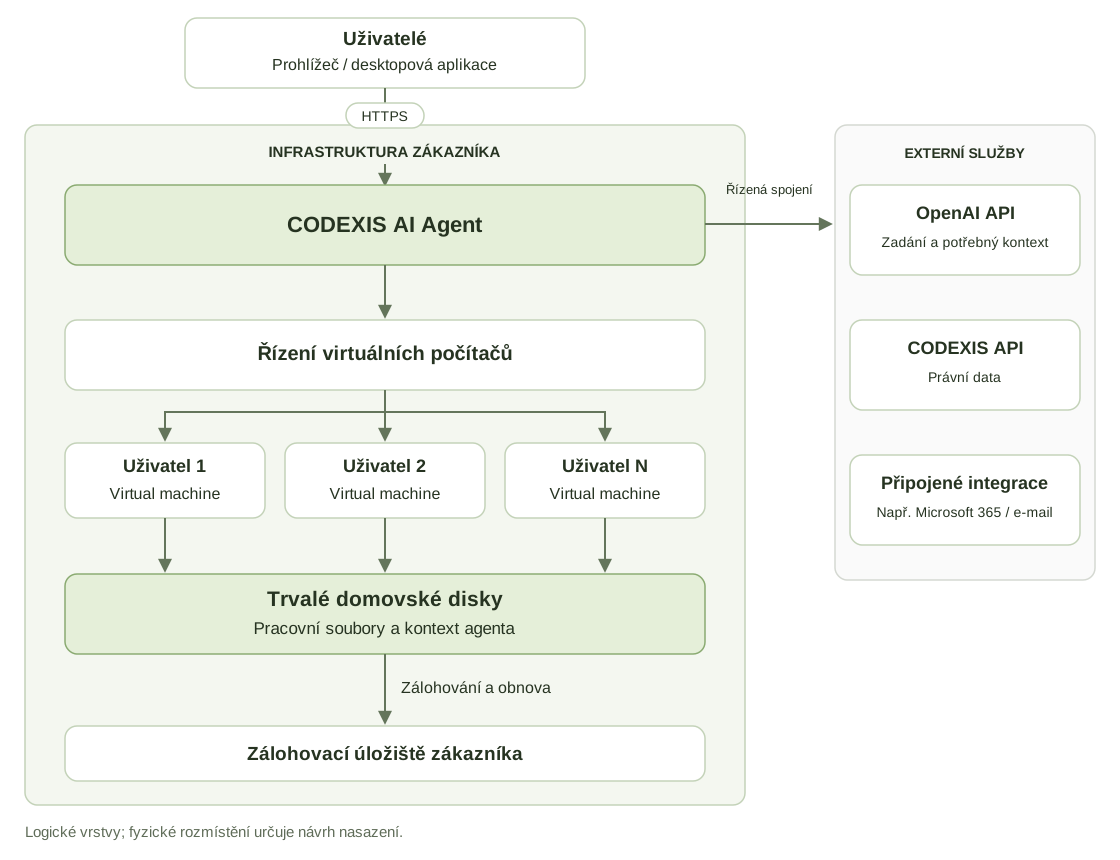
Schéma zachycuje hlavní vrstvy a jejich vazby. Konkrétní rozmístění služeb, napojení přihlašování a připojené integrace se upřesňují při návrhu nasazení.
Uživatelská prostředí
Uživatel přistupuje ke CODEXIS AI Agent přes zabezpečené spojení. Jeho úlohy se zpracovávají ve vlastním virtuálním počítači, ve kterém agent pracuje se soubory a spouští nástroje. Jednotlivá uživatelská prostředí jsou od sebe izolovaná.
Uložení dat a zálohy
Pracovní soubory a kontext agenta jsou uložené v trvalém domovském disku uživatelského virtuálního počítače. Disk zůstává na úložném uzlu i po zastavení virtuálního počítače. Záloha domovského disku a informace potřebné k jeho obnovení se ukládají do samostatného zálohovacího úložiště.
Pro on-premise variantu umístíte primární úložiště i zálohy do svého prostředí. Zálohování zahrnuje data i konfiguraci potřebnou pro obnovu prostředí. Požadovanou dobu obnovy, přípustnou ztrátu dat a uchovávání záloh stanovíte při návrhu provozu a ověříte zkouškou obnovy.
Externí služby a síťové toky
AI dotazy se zpracovávají přes OpenAI API. CODEXIS AI Agent do něj odesílá zadání a kontext potřebný k odpovědi, který může zahrnovat obsah zpracovávaných dokumentů. Umístění uložených dat u zákazníka je proto potřeba posuzovat společně s tímto datovým tokem.
CODEXIS API poskytuje právní data pro funkce, které je používají. Další spojení závisí na zapnutých integracích, například s Microsoft 365 nebo e-mailem. Jejich cíle a přenášená data zahrňte do návrhu síťových pravidel. Přístup k uživatelským prostředím a odchozí spojení nastavte podle bezpečnostních pravidel vaší organizace.
Příprava nasazení
Kapacitu výpočetních uzlů a úložišť navrhneme podle počtu současně pracujících uživatelů, velikosti dokumentů a používaných nástrojů. Pro návrh připravte také požadavky na přihlašování, dostupnost, monitoring, aktualizace a obnovu dat. Konkrétní konfiguraci a rozdělení provozní odpovědnosti dohodneme s vaším IT týmem. Podrobnou architekturu a dokumentaci nasazení poskytujeme pod NDA (dohodou o mlčenlivosti).
Podmínky zpracování dat najdete na stránce Bezpečnost a ochrana dat. Pro návrh nasazení ve vašem prostředí nás kontaktujte.