

On-premise nasadenie
Referenčná architektúra CODEXIS AI Agent v infraštruktúre zákazníka, uloženie dát a prepojenie s externými službami.
Táto stránka je určená IT tímom, ktoré pripravujú nasadenie CODEXIS AI Agent vo vlastnom dátovom centre alebo cloude. Ukazuje rozdelenie komponentov a dátové toky, podľa ktorých môžete naplánovať infraštruktúru a sieťové pravidlá.
Referenčná architektúra
CODEXIS AI Agent, používateľské virtuálne počítače a trvalé úložiská bežia v prostredí zákazníka. Každý používateľ má oddelené pracovné prostredie prepojené s vlastnými dátami. Externé služby sú prístupné cez riadené sieťové spojenia.
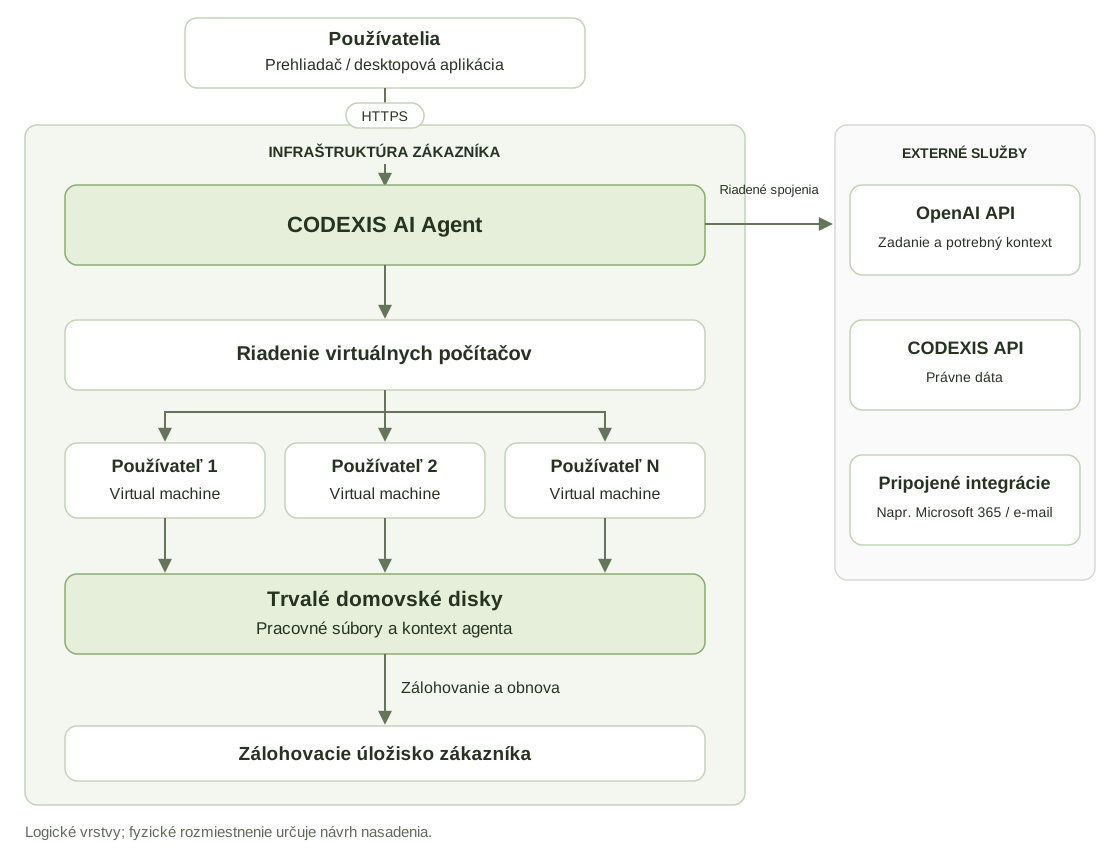
Schéma zachytáva hlavné vrstvy a ich väzby. Konkrétne rozmiestnenie služieb, napojenie prihlasovania a pripojené integrácie sa spresňujú pri návrhu nasadenia.
Používateľské prostredia
Používateľ pristupuje ku CODEXIS AI Agent cez zabezpečené spojenie. Jeho úlohy sa spracúvajú vo vlastnom virtuálnom počítači, v ktorom agent pracuje so súbormi a spúšťa nástroje. Jednotlivé používateľské prostredia sú od seba izolované.
Uloženie dát a zálohy
Pracovné súbory a kontext agenta sú uložené v trvalom domovskom disku používateľského virtuálneho počítača. Disk zostáva na úložnom uzle aj po zastavení virtuálneho počítača. Záloha domovského disku a informácie potrebné na jeho obnovenie sa ukladajú do samostatného zálohovacieho úložiska.
Pre on-premise variant umiestnite primárne úložisko aj zálohy do svojho prostredia. Zálohovanie zahŕňa dáta aj konfiguráciu potrebnú na obnovu prostredia. Požadovaný čas obnovy, prípustnú stratu dát a uchovávanie záloh stanovíte pri návrhu prevádzky a overíte skúškou obnovy.
Externé služby a sieťové toky
AI dotazy sa spracúvajú cez OpenAI API. CODEXIS AI Agent doň odosiela zadanie a kontext potrebný na odpoveď, ktorý môže zahŕňať obsah spracúvaných dokumentov. Umiestnenie uložených dát u zákazníka je preto potrebné posudzovať spoločne s týmto dátovým tokom.
CODEXIS API poskytuje právne dáta pre funkcie, ktoré ich používajú. Ďalšie spojenia závisia od zapnutých integrácií, napríklad s Microsoft 365 alebo e-mailom. Ich ciele a prenášané dáta zahrňte do návrhu sieťových pravidiel. Prístup k používateľským prostrediam a odchádzajúce spojenia nastavte podľa bezpečnostných pravidiel vašej organizácie.
Príprava nasadenia
Kapacitu výpočtových uzlov a úložísk navrhneme podľa počtu súčasne pracujúcich používateľov, veľkosti dokumentov a používaných nástrojov. Pre návrh pripravte aj požiadavky na prihlasovanie, dostupnosť, monitoring, aktualizácie a obnovu dát. Konkrétnu konfiguráciu a rozdelenie prevádzkovej zodpovednosti dohodneme s vaším IT tímom. Podrobnú architektúru a dokumentáciu nasadenia poskytujeme pod NDA (dohodou o mlčanlivosti).
Podmienky spracovania dát nájdete na stránke Bezpečnosť a ochrana dát. Pre návrh nasadenia vo vašom prostredí nás kontaktujte.